Перейти к содержанию

Посты

Знаете, раньше IoT-устройства были чем-то вроде диковинки. Типа, у тебя чайник с Wi-Fi

14 июня 2025 г. в 19:34•Max Knyazev is typing…Пост из Telegram
Изображение поста 1
Знаете, раньше IoT-устройства были чем-то вроде диковинки. Типа, у тебя чайник с Wi-Fi? Нифига, ты что, шпион? А сейчас всё наоборот. Если у тебя нет ни одного умного девайса, на тебя смотрят как на отшельника. Камеры, лампочки, термостаты, розетки — все это давно уже подключено к интернету и регулярно шлет куда-то данные 😳
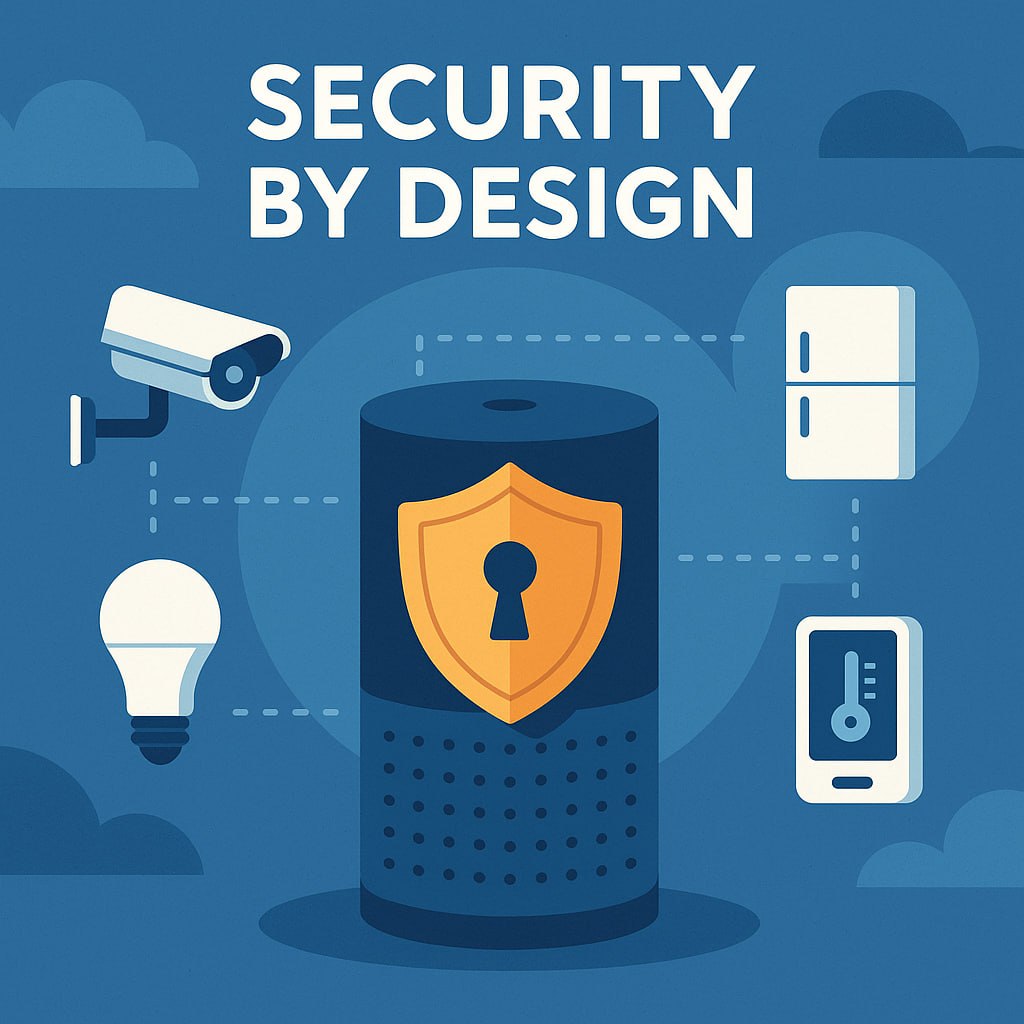
Но чем больше таких устройств появляется, тем больше уязвимостей мы получаем по факту (и количество шуток про «S» в IoT, которая означает безопасность, кратно увеличивается). И вот тут на сцену выходит концепция, о которой я хочу сегодня рассказать — Security by Design 😎
Это не набор красивых слов, а подход, при котором безопасность закладывается в устройство еще на этапе проектирования, а не лепится потом, когда уже все работает (и сливает половину данных). Разработчики, которые следуют этому принципу, сразу продумывают защиту: как будет работать аутентификация, какие данные нужны, где применить шифрование, как ограничить доступ по принципу наименьших привилегий. И всё это не после релиза, а ДО него 😏
Почему это важно? Потому что в мире IoT пока до сих пор царит философия «лишь бы работало». Отсюда и логины по умолчанию типа admin/admin, и устройства, которые не обновлялись с 2018 года, и «умные» чайники, у которых можно перехватить BLE-команду и начать заваривать чай у соседа через стенку 🧠
Хорошая новость — появляются производители, которые делают ставку на безопасность по умолчанию. У них и шифрование, и безопасные апи, и как-то все грамотнее и качественнее. Некоторые даже проходят добровольную сертификацию вроде Trustable Technology Mark от Mozilla или программу от AT&T и Ericsson, где оценивается все от прозрачности и стабильности до реальных мер по защите данных 😅
А что делать пользователю? Прежде всего, не гнаться за самой дешевой «умной» лампочкой, ставить сложные пароли, отключать ненужный доступ к интернету и следить за обновлениями. Да, звучит банально. Но поверьте, у пользователя есть возможность усложнить жизнь злоумышленнику. Или по крайней мере не облегчать ему то, о чем производитель не позаботился в должной мере 😉
IoT — это круто. Это удобно. Это даже иногда красиво. Но если мы не хотим, чтобы умный дом превратился во что-то чужеродное, стоит чуть заранее подумать о безопасности. А не когда в камеру на кухне кто-то внезапно начнет махать вам рукой 💀
#интернет_вещей
#информационная_безопасность
…
Открыть в Telegram

Комментарии из Telegram33

Открыть обсуждение
  1. Привет. Это не возможно. Покупая лампочку, ты не знаешь куда будет ломиться твой девайс. Как то установил на комп принтер для печати этикеток и штрих-кодов. У меня глаза на лоб вылезли, когда Dr. Web завалил, меня, запросами о разрешениях подключений! Там пару десятков сервисов и каждый куда-то стучит. А на андроиде прошло бы тихо. Я бы даже не узнал ничего.

  2. О какой безопасности может идти речь, когда документация к девайсу занимает размер чека из магаза?

  3. Да и кто её читать то будет? Кура код есть? Отлично!

  4. АнонимПривет. Это не возможно. Покупая лампочку, ты не знаешь куда будет ломиться твой девайс. Как то установил на комп принтер для печати этикеток и штрих-кодов. У меня глаза на лоб вылезли, когда Dr. Web завалил, меня, запросами о разрешениях подключений! Там пару десятков сервисов и каждый куда-то стучит. А на андроиде прошло бы тихо. Я бы даже не узнал ничего.

    Привет. Ты пишешь ко всему посту «это невозможно». Невозможно что конкретно? Судя по дальнейшему комментарию, я бы предположил, что невозможно пользователям защититься. Но пост ведь изначально был вообще не про это. Security by design закладывается производителем, а не пользователем Невозможно, чтобы производитель изначально заложил механизмы защиты в свое устройство, потому что он не знает, как и к чему оно подключается? Ну это абсурд и отсутствие логики в самом утверждении, что производитель не в курсе, какие данные и куда передает его же продукт Если мы продолжаем говорить про Security by design, то твой комментарий не корректен, потому что это возможно со стороны производителя (а Security by design может быть реализован исключительно с его стороны) Если мы переключаемся и говорим о пользователе, то важно понимать, что ты не можешь научить устройство делать то, на что оно изначально неспособно без дополнительной кастомизации прошивки. Рядовой пользователь не сможет перекрутить двухфакторку там, где производитель ее не предусмотрел. А если ты можешь разобрать устройство, реверснуть его прошивку, переписать ее и добавить туда дфухфакторку - ты уже не являешься рядовым пользователем. Для пользователей я дал базовые рекомендации из разряда «если ты ешь суп, а тебе заботливо положили ложку, то лучше бы ей воспользоваться, а не есть руками». Если можно поставить пароль - ставь сложный. Можно ограничить физический доступ к устройству - делай Скажем так, ты можешь свою машину вообще не закрывать и не ставить на сигналку. Обязательно ли ее угонят - не обязательно. Могут ее угнать - могут. Но даже если она будет подо всеми замками, ее все равно могут угнать. Разница тут только в подготовке и уровне злоумышленника. Если машина никак не защищается, ее может угнать вообще кто угодно, у кого появились мысли ее угнать. Если она под защитой, угнать ее сможет уже не каждый, у кого такие мысли есть, что автоматически отсеивает большую часть преступников, а значит шансы на то, что все будет в порядке - возрастают Запомните, пожалуйста, одну простую идею - взломать можно все. Я это как безопасник говорю. Вопрос только в том, чтобы сделать сложность взлома неоправданно высокой в сравнении с потенциальным импактом, который злоумышленник может от этого взлома получить

  5. Блин! Ну не хочется писать банальщину. Производитель заинтересован в том чтобы ПРОДАТЬ КАК МОЖНО БОЛЬШЕ! Твоя безопасность его не интересует.

  6. АнонимО какой безопасности может идти речь, когда документация к девайсу занимает размер чека из магаза?

    Не сильно понимаю, как размер документации связан с понятием безопасности. Так же отмечу, что есть разница между руководством пользователя и документацией к устройству. Люди часто называют руководство документацией, что является полуправдой. Руководство - часть документации, но не вся документация. Производители кладут небольшую брошюру с основными моментами, чтобы пользователю было удобнее сразу все настроить и не париться больше ни о чем. Расширенные настройки и тем более настройки приватности там быть вовсе не обязаны. Последнее время руководство пользователя меняется бумажкой типа «быстрый старт», что так же вполне оправдано. А вот если ты хочешь разобрать более подробно - да, «кура код» в помощь и иди читать все остальной на сайт. Если пользователь не понимает то, чем он пользуется - это, увы, проблемы не производителя. Заставить читать кого-либо документацию - задача невозможная. Ты либо хочешь разобраться, либо говоришь «и так сойдет». Не осознают ли пользователи риски такого отношения к устройству? Не осознают. Многие не понимают, что конкретно может утечь в сеть и как их этим можно шантажировать. Поэтому существуют чуваки, которые рассказывают про личную безопасность, дабы повышать осведомленность пользователей о возможных рисках. Это профилактика и не более. Но это тоже весьма нужная вещь. Спасет ли это всех - нет. Станет ли больше людей лучше понимать, что и как нужно делать, чтобы их не взломали - да

  7. Ну давай глянем с этой стороны. Купил лампочку. Открыл лампочка. И... Всё. На коробке надпись: наведите камеру смартфона на вот эту вот картинку и будет вам счастье. Какие должны быть мои действия?

  8. АнонимБлин! Ну не хочется писать банальщину. Производитель заинтересован в том чтобы ПРОДАТЬ КАК МОЖНО БОЛЬШЕ! Твоя безопасность его не интересует.

    Невозможно продать как можно больше, если ты не паришься о безопасности. Это репутационные риски, которые пользователей отпугнут и заставят обратить внимание на продукты компании-конкурента Да, большому бизнесу откровенно пофиг на то, что какого-то там Ивана из Уфы взломали. А вот на возможные скандалы, которые могут стать следствием взломов нескольких сотен условных Иванов, им уже не пофиг. И хороший производитель это понимает и всегда понимал. Поэтому нет, при достаточно плотной конкуренции безопасность является ещё одним выгодным, как минимум маркетинговым приемом, побуждающим людей активнее покупать, а как максимум репутационной страховкой от вот таких случаев

  9. АнонимНу давай глянем с этой стороны. Купил лампочку. Открыл лампочка. И... Всё. На коробке надпись: наведите камеру смартфона на вот эту вот картинку и будет вам счастье. Какие должны быть мои действия?

    Смотришь, куда тебя ведет qr. Если руководство - кайф, теперь читай и наслаждайся. Если маркетинговая фигня - отплюнься, зайди в поисковик, вбей модель лампочки и погрузись в поиски руководства, туториала и всего того, что тебе может быть полезно Если тебя парит твоя безопасность, погугли, как конкретно найти настройки безопасности в этом девайсе. Если не парит - о чем тогда разговор?

  10. А теперь представь, что покупатель женщина после сорока.

  11. И если ты спросишь её: парит ли её безопасность? Да парит. Хочет ли она париться и за неё? Нет не хочет.

  12. Опраси мать на эту тему.

  13. Сын писал бота с двухэтажной авторизацией. Тестил на нас. Я прошёл с третьего раза. Жена не прошла.

  14. АнонимА теперь представь, что покупатель женщина после сорока.

    Я не сексит и не эйджист. Женщина после 40 может быть отлично осведомлена о рисках использования умной лампочки с доступом к ее сети. У меня есть реальный пример, когда человек в 90 лет пользуется смартфоном и спокойно переписывается с родственниками. При этом я же сам сталкивался с теми, кто в 20 лет далек от технологий настолько, что это даже не смешно Я понимаю, к чему ты клонишь. И у меня же нет задачи оправдать производителя, который сделал плохо. Лично я считаю, что производитель должен предусмотреть целевую аудиторию, и реализовать все таким образом, при котором невозможно поставить условно слабый пароль или обойтись без аутентификации. Да, так делают не все, но не я же виноват в том, что многие делают откровенно плохо. Это претензии не ко мне. Не помню, чтобы ставил себе задачу по спасению чьего-то бизнеса и горящих задниц потребителей продуктов этого бизнеса. Люди, головой то своей тоже думать надо

  15. АнонимИ если ты спросишь её: парит ли её безопасность? Да парит. Хочет ли она париться и за неё? Нет не хочет.

    Вопрос к производителю, который должен был заложить Security by design. Если такой производитель попался - советую найти получше. Это бизнес. Тут были и будут те, кто делает плохо. Но они обычно долго не живут в конкурентной среде (только если они не спонсируются государством). Поэтому я и посоветовал не брать самую дешевую фигню

  16. Я клоню к тому, что пока не закончиться свобода, и к производителю не придёт коммисар в пыльном шлеме и не приставит к его виску пистоль, ничего не изменится.

  17. АнонимОпраси мать на эту тему.

    Код «красный» - тут шутки про мамаш (с) BadComedian У моей матери есть я, который всегда принтер починит, роутер посмотрит, проверит «я что-то нажала, и у меня все пропало». О ее безопасности пекусь я. И у многих ситуация похожая

  18. Я сексист. Люблю женщин. Я ориентируюсь на своё окружение. И точно знаю. Женщин после сорока это не волнует. А то что её не волнует, того нет.

  19. Проблема в том, что не у каждой матери есть сын специалист по безу.

  20. АнонимСын писал бота с двухэтажной авторизацией. Тестил на нас. Я прошёл с третьего раза. Жена не прошла.

    Предполагаю, что речь о двухфакторной аутентификации. Авторизация ≠ аутентификация. В этом примере слишком мало вводных, чтобы я мог какие-то выводы делать. Ну и это сомнительный аргумент «у меня кто-то что-то сделал, а мы это сломали»

  21. АнонимЯ сексист. Люблю женщин. Я ориентируюсь на своё окружение. И точно знаю. Женщин после сорока это не волнует. А то что её не волнует, того нет.

    Ну раз не саму это не волнует, по твоим убеждениям, то какие тогда могут быть претензии к производителю? Он может предоставить ей все необходимое, чтобы она смогла поставить дфухфакторку, пароль и тд, но она это вежливо проигнорирует. Человеку дают ложку, но он хочет есть руками - ну его право, фигли

  22. Да! Репутация? Бабосики-вот главное. И чем дальше, тем хуже.

  23. АнонимПроблема в том, что не у каждой матери есть сын специалист по безу.

    В сути своей молодежь лучше разбирается в современных технологиях. Если у человека 40+ лет есть ребенок/подросток который может помочь, он с большей долей вероятности сделает лучше. Не видел пока молодых людей, которые были бы не в состоянии пароль поставить родителю на телефон и умную лампочку с яндекс.станцией связать через приложение. С безопасностью такая же штука

  24. АнонимДа! Репутация? Бабосики-вот главное. И чем дальше, тем хуже.

    Так повторюсь, хреновая репутация = отсутствие потребителей = отсутствие бабосиков. Существует понятие «нематериальные активы». Репутация компании, репутация генерального директора компании - это все нематериальные активы. Они могут приносить деньги. А могут стать занозой в заднице. Не существуют бизнесмены, которые бы осознанно хотели бы вставлять себе палки в колеса и зарабатывать меньше, либо не зарабатывать вовсе. А неосознанно это может произойти с каждым, потому что предприниматели тоже люди, и тоже могут ошибаться. Маск покурил траву публично - акции Теслы упали в тот же момент. Осознавал ли он тогда последствия - могу предположить, что не особо

  25. И после этого, ты перестал покупать китайские лампочки? Сколько представителей 7 угла, 5 Барака, 4 фабрики, 11 производственного района, Шень женского уезда ты знаешь? И чья репутация тебя волнует?

  26. АнонимИ после этого, ты перестал покупать китайские лампочки? Сколько представителей 7 угла, 5 Барака, 4 фабрики, 11 производственного района, Шень женского уезда ты знаешь? И чья репутация тебя волнует?

    Я не покупаю практически ничего у китайских брендов🌝 Умных лампочек у меня нет вообще. Умный дом в том виде, в котором он сейчас существует, меня не привлекает от слова «совсем»

  27. Вот и поговорили! А прошивку на роутере проверяем еженедельно?

  28. АнонимВот и поговорили! А прошивку на роутере проверяем еженедельно?

    Если ожидаешь увидеть там что-то новое, да Во всех остальных случаях - странный вопрос

  29. Так это основа. Если там что то новое, остальное смысла не имеет.

  30. @MaxiEnergyЧто там может быть нового?

    Когда каждые полчаса открываешь холодильник, смысла больше. Вдруг кто-то из твоих домашних что-то купил, что можно незаметно съесть?🌝 Если речь про домашний роутер, кто и какие закладки туда может внедрить?

  31. Видимо никаких. Как и в лампочку.

Комментарии из обсуждения канала. Чтобы ответить участникам, откройте Telegram.

КомментарииЕсть вопрос или дополнение? Обсудить материал

Комментарии доступны только подтверждённым email-подписчикам

Подключиться к обсуждению

Введите ту же почту, которую вы уже использовали для подписки на сайт

Как эта работа связана с другими

280 звёзд · 309 связей

Исследуйте связи между материалами на звёздной карте.

Несколько материалов с карты