Посты
По заявкам подписчиков (спасибо, @pleasestxpthis) ❤️❤️
25 ноября 2024 г. в 17:31•Max Knyazev is typing…Пост из Telegram
По заявкам подписчиков (спасибо, @pleasestxpthis) 
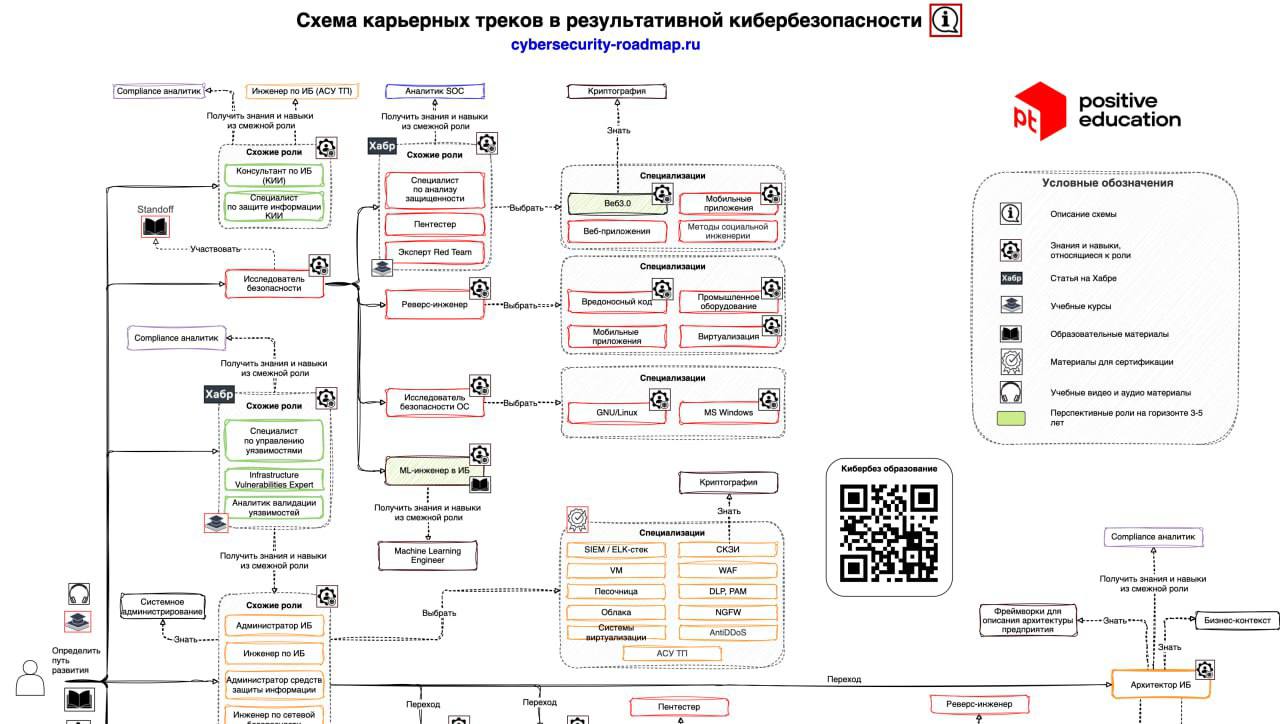
На повестке дня схема карьерных треков в результативной кибербезопасности, созданная специалистами Positive Technologies
Это достаточно впечатляющая интерактивная дорожная карта, которая систематизирует основные роли в сфере информационной безопасности
 Схема охватывает практически все аспекты кибербезопасности: от управления рисками и подготовки нормативно-правовых актов до внедрения практик безопасной разработки ПО и анализа уязвимостей приложений
Как безопасник с относительно небольшим опытом (3,5 года работы + 5,5 лет обучения в университете), я могу сказать, что это просто настоящая находка Я полностью согласен с тем, что написали специалисты PT. Их рекомендации в большей степени точны, актуальны и, главное, применимы на практике (многие треки описаны достаточно детально). Очень жаль, что во время моего обучения в ВУЗе такой схемы не было и приходилось разбираться самому «что и как тут устроено в этом вашем ИБ»
Я не вижу смысла подробно разбирать схему, потому что одного поста здесь бы не хватило, а писать статью в данном случае - бессмысленное занятие. Поэтому немного воспользуюсь ситуацией и расскажу про свой опыт + сравню с тем, что применимо в схеме лично для меня
Свое профессиональное развитие в области ИБ я начал с работы в компании Солар Я пришел стажером, когда учился на третьем курсе в университете. Через год меня повысили до инженера по информационной безопасности. Мой спектр задач лежал преимущественно в области «бумажной» безопасности, но при этом я активно использовал свои навыки программирования для написания инструментов автоматизации рутинных задач
За несколько лет работы в Соларе я успел поездить на аудиты ИБ в разные государственные организации, написать кучу средств автоматизации (что в итоге завершилось разработкой веб-приложения, которое до сих пор развернуто внутри сети Солара), а также поработать в области нормативки (актуализация модели угроз и нарушителя, работы по аттестационным испытаниям и прочее)
Но все рано или поздно заканчивается. В какой-то момент я понял, что хочу намного больше углубиться в технические аспекты и стать ближе к уровню кода не только на уровне хобби, но и на профессиональном. Так я оказался в Контуре на позиции DevSecOps-инженера. Работа в этом направлении очень сильно отличается от того, чем я занимался ранее. Теперь я работаю с хранилищами секретов, провожу анализ кода, пишу скрипты для автоматизации работы с внутренними сервисами ИБ и много всего другого. Как и указано в схеме от PT, задачи DevSecOps-инженера имеют синергию безопасной разработки и DevOps в своем фундаменте
Если вы работаете в области кибербезопасности или просто интересуетесь этой темой, обязательно ознакомьтесь с этой схемой. Это не просто рекомендации — это определенного рода план действий, который поможет вам скорректировать свой дальнейший профессиональный путь
#информационная_безопасность
На повестке дня схема карьерных треков в результативной кибербезопасности, созданная специалистами Positive Technologies
Это достаточно впечатляющая интерактивная дорожная карта, которая систематизирует основные роли в сфере информационной безопасности
Схема охватывает практически все аспекты кибербезопасности: от управления рисками и подготовки нормативно-правовых актов до внедрения практик безопасной разработки ПО и анализа уязвимостей приложений Как безопасник с относительно небольшим опытом (3,5 года работы + 5,5 лет обучения в университете), я могу сказать, что это просто настоящая находка
Я полностью согласен с тем, что написали специалисты PT. Их рекомендации в большей степени точны, актуальны и, главное, применимы на практике (многие треки описаны достаточно детально). Очень жаль, что во время моего обучения в ВУЗе такой схемы не было и приходилось разбираться самому «что и как тут устроено в этом вашем ИБ» Я не вижу смысла подробно разбирать схему, потому что одного поста здесь бы не хватило, а писать статью в данном случае - бессмысленное занятие. Поэтому немного воспользуюсь ситуацией и расскажу про свой опыт + сравню с тем, что применимо в схеме лично для меня
Свое профессиональное развитие в области ИБ я начал с работы в компании Солар
Я пришел стажером, когда учился на третьем курсе в университете. Через год меня повысили до инженера по информационной безопасности. Мой спектр задач лежал преимущественно в области «бумажной» безопасности, но при этом я активно использовал свои навыки программирования для написания инструментов автоматизации рутинных задач За несколько лет работы в Соларе я успел поездить на аудиты ИБ в разные государственные организации, написать кучу средств автоматизации (что в итоге завершилось разработкой веб-приложения, которое до сих пор развернуто внутри сети Солара), а также поработать в области нормативки (актуализация модели угроз и нарушителя, работы по аттестационным испытаниям и прочее)
Но все рано или поздно заканчивается. В какой-то момент я понял, что хочу намного больше углубиться в технические аспекты и стать ближе к уровню кода не только на уровне хобби, но и на профессиональном. Так я оказался в Контуре
на позиции DevSecOps-инженера. Работа в этом направлении очень сильно отличается от того, чем я занимался ранее. Теперь я работаю с хранилищами секретов, провожу анализ кода, пишу скрипты для автоматизации работы с внутренними сервисами ИБ и много всего другого. Как и указано в схеме от PT, задачи DevSecOps-инженера имеют синергию безопасной разработки и DevOps в своем фундаменте Если вы работаете в области кибербезопасности или просто интересуетесь этой темой, обязательно ознакомьтесь с этой схемой. Это не просто рекомендации — это определенного рода план действий, который поможет вам скорректировать свой дальнейший профессиональный путь
#информационная_безопасность
…
КомментарииЕсть вопрос или дополнение? Обсудить материал
Комментарии доступны только подтверждённым email-подписчикам
Подключиться к обсуждению
Введите ту же почту, которую вы уже использовали для подписки на сайт