Посты
Если долго всматриваться в статью о безопасности АСУ ТП, можно почувствовать, что она начала всматриваться в тебя
23 декабря 2024 г. в 11:30•Max Knyazev is typing…Пост из Telegram
Если долго всматриваться в статью о безопасности АСУ ТП, можно почувствовать, что она начала всматриваться в тебя...
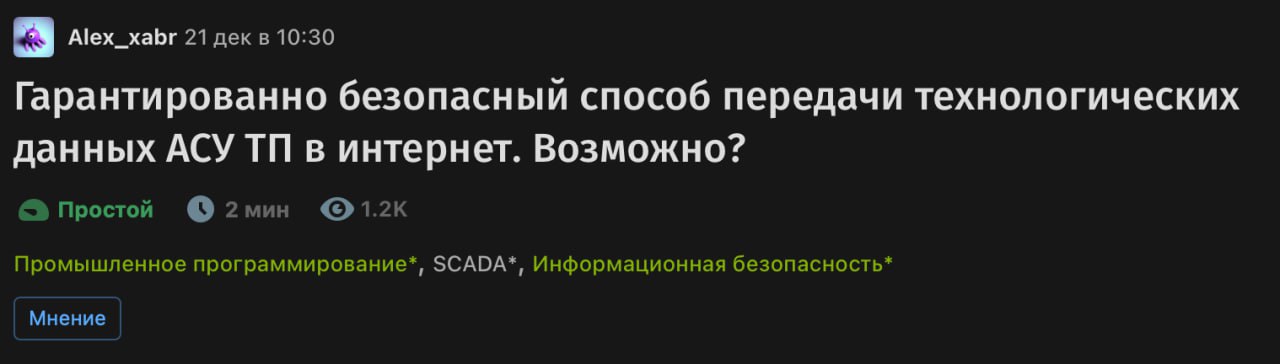
Наткнулся я на любопытную статью на Хабре, где автор предлагает «гарантированно безопасный» способ передачи данных АСУ ТП в интернет. Идея в том, чтобы не лезть в сеть с технологическими контроллерами, а «снимать» показания через видеопоток с помощью SCADA, а потом всё это распознавать и публиковать наружу
Словами автора:
К слову, статью заминусовали. Так как, я безопасник (это раз), АСУ ТП относится к IIoT (это два) и я люблю порассуждать (это три), я не мог пройти мимо. Я решил детально разобрать статью и дать четкие ответы, почему решение, предложенное автором статьи, на самом деле не является безопасным (большое спасибо некоторым комментаторам под его статьей за пару разумных мыслей)
Начнем с того, что любая промышленная система нуждается в механизмах контроля целостности данных. В классических решенияx есть специальные «однонаправленные диоды» или продуманные сегментации, где пакеты UDP идут наружу, а обратно — нет. Такие каналы проходят аудит и реализуют методы проверки (контрольные суммы, sequence numbers и тд). А метод автора, заключающийся в том, чтобы «парсить картинку» не имеет ни стандартов, ни понятных гарантий, что поток не будет подменён
Идем дальше. Автор считает, что «раз нет сети, то взламывать нечего». На самом деле злоумышленники могут атаковать узел, который этот видеопоток формирует или обрабатывает. Если туда удастся проникнуть, то вместо реальных значений можно подмиксовать поддельный сигнал — в итоге внешняя система будет работать с фактически ложными данными. Так что риск не исчезает, он просто смещается на другой уровень
Ещё один минус — полная оторванность от возможности как-то влиять на параметры, запрашивать историю, фильтровать нужные данные. У такого «видео-подхода» нет обратной связи. Если что-то пошло не так, оператор не может уточнить, не может руками запросить нужные регистры и получить их по сетевому протоколу. Это превращает реальный промышленный мониторинг в костыль
Современные best practices защиты АСУ ТП подразумевают физическую сегментацию (DMZ, выделенная зона для внешних сервисов), data diode (аппаратный модуль, который пропускает информацию только в одну сторону), строгий контроль доступа и шифрование. Это проверенные и признанные методы. А «снимать скрин» — явно не стандарт, и никто не гарантирует его безопасность
Да, формально у нас нет прямого подключения к контроллерам, но вся идея «парсить картинку» выглядит, как если бы мы ставили видеокамеру перед монитором, и потом говорили: «Теперь не взломаете!» Возможно, кто-то когда-то применит подобный трюк в узком сценарии, но для серьёзных промышленных проектов такое решение не подходит
В итоге подход «считать с экрана» выглядит скорее забавной идеей, чем реально применимым методом на практике. Лучше использовать классические решения из мира кибербезопасности: сегментировать сеть, применять специализированные средства мониторинга, защищённые каналы и сертификаты. Тогда и надёжность, и удобство работы будут на должном уровне, а не зависеть от распознавания цифр на матрице монитора
 Безопасность АСУ ТП — это прежде всего комплекс мер. Только так можно действительно снизить риски и избежать неприятных сюрпризов
А что думаете по этому поводу вы?
#информационная_безопасность
#интернет_вещей
Наткнулся я на любопытную статью на Хабре, где автор предлагает «гарантированно безопасный» способ передачи данных АСУ ТП в интернет. Идея в том, чтобы не лезть в сеть с технологическими контроллерами, а «снимать» показания через видеопоток с помощью SCADA, а потом всё это распознавать и публиковать наружу
Словами автора:
Нет физического подключения — нет взлома
К слову, статью заминусовали. Так как, я безопасник (это раз), АСУ ТП относится к IIoT (это два) и я люблю порассуждать (это три), я не мог пройти мимо. Я решил детально разобрать статью и дать четкие ответы, почему решение, предложенное автором статьи, на самом деле не является безопасным (большое спасибо некоторым комментаторам под его статьей за пару разумных мыслей)
Начнем с того, что любая промышленная система нуждается в механизмах контроля целостности данных. В классических решенияx есть специальные «однонаправленные диоды» или продуманные сегментации, где пакеты UDP идут наружу, а обратно — нет. Такие каналы проходят аудит и реализуют методы проверки (контрольные суммы, sequence numbers и тд). А метод автора, заключающийся в том, чтобы «парсить картинку» не имеет ни стандартов, ни понятных гарантий, что поток не будет подменён
Идем дальше. Автор считает, что «раз нет сети, то взламывать нечего». На самом деле злоумышленники могут атаковать узел, который этот видеопоток формирует или обрабатывает. Если туда удастся проникнуть, то вместо реальных значений можно подмиксовать поддельный сигнал — в итоге внешняя система будет работать с фактически ложными данными. Так что риск не исчезает, он просто смещается на другой уровень
Ещё один минус — полная оторванность от возможности как-то влиять на параметры, запрашивать историю, фильтровать нужные данные. У такого «видео-подхода» нет обратной связи. Если что-то пошло не так, оператор не может уточнить, не может руками запросить нужные регистры и получить их по сетевому протоколу. Это превращает реальный промышленный мониторинг в костыль
Современные best practices защиты АСУ ТП подразумевают физическую сегментацию (DMZ, выделенная зона для внешних сервисов), data diode (аппаратный модуль, который пропускает информацию только в одну сторону), строгий контроль доступа и шифрование. Это проверенные и признанные методы. А «снимать скрин» — явно не стандарт, и никто не гарантирует его безопасность
Да, формально у нас нет прямого подключения к контроллерам, но вся идея «парсить картинку» выглядит, как если бы мы ставили видеокамеру перед монитором, и потом говорили: «Теперь не взломаете!» Возможно, кто-то когда-то применит подобный трюк в узком сценарии, но для серьёзных промышленных проектов такое решение не подходит
В итоге подход «считать с экрана» выглядит скорее забавной идеей, чем реально применимым методом на практике. Лучше использовать классические решения из мира кибербезопасности: сегментировать сеть, применять специализированные средства мониторинга, защищённые каналы и сертификаты. Тогда и надёжность, и удобство работы будут на должном уровне, а не зависеть от распознавания цифр на матрице монитора
Безопасность АСУ ТП — это прежде всего комплекс мер. Только так можно действительно снизить риски и избежать неприятных сюрпризов А что думаете по этому поводу вы?
#информационная_безопасность
#интернет_вещей
…
КомментарииЕсть вопрос или дополнение? Обсудить материал
Комментарии доступны только подтверждённым email-подписчикам
Подключиться к обсуждению
Введите ту же почту, которую вы уже использовали для подписки на сайт